oe下载,拆解底层安全架构的每一步

防篡改隔离存储链路加密

你搜oe下载,多半是怕装到假包。这页不从口号讲起,直接拆开安装包里外:签名校验怎么运作、私钥存在哪、网络请求走什么通道。看完你就知道哪些下载路径可信、注册时该避开哪些坑,省得反复重装。

官网注册 APP下载

交易模拟器

oe下载包内嵌交易模拟功能,签名前先跑一遍链上结果。合约调用会扣多少Gas、实际到账多少,模拟完再决定签不签。

oe下载后第一次登录该做哪些安全设置

先绑设备指纹,再开交易二次确认,然后把常用提币地址加白名单。最后检查授权管理面板,把不认识的DApp授权全撤掉。四项做完再充币。

多签钱包模板

oe下载后可在生态内创建多签钱包,设定2/3或3/5签名规则。团队共管资产时,单人无法擅自转走资金。

oe下载安装时系统到底在检查什么

点开oe安装包,系统先读签名证书链,确认发布者身份;再算哈希值,跟官网公布的比对。两步都过才放行。安卓端还会检查是否被二次打包,iOS端看描述文件是否来自受信企业证书。你不需要手动操作,但知道它在查什么,就不会被“关闭安全提示”的弹窗骗到。

下载渠道鱼龙混杂,怎么判断oe安装包没被动手脚

第三方下载站常把oe安装包重新签名塞广告。判断方法:安装时系统弹“未知来源”警告就是危险信号;装完打开看关于页面的版本号,跟官网核对;再检查应用权限,正版oe下载不会索要通讯录或短信权限。发现任何一条不对,立刻卸载,回官网重下。

oe下载后能用的安全底牌

传输链路加密

从官网拉取oe安装包时走独立加密通道,中途节点无法替换文件。下载进度条走完,包体完整性已验过一遍。
oe下载新手避坑三步

第一步,只从官网拉包,别用搜索排名靠前的下载站。第二步,装完先看权限列表,通讯录、短信、位置这类权限一律拒绝。第三步,注册后先小额充提走一遍流程,确认地址和到账都正常再加大资金。三步走完,你对oe下载的信任是验出来的,不是听来的。

安装包签名验证

每个oe下载包出厂即带数字指纹,安装前系统自动比对。指纹对不上直接拦截,改过包的假文件装不进手机。
离线签名支持

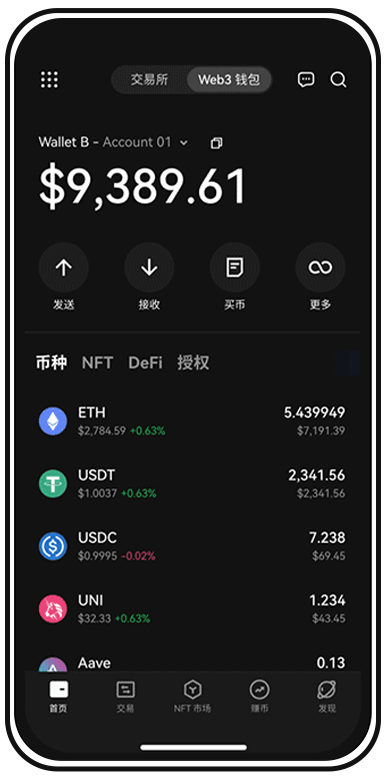
oe下载包内含离线签名模块,大额转账可在不联网设备上完成签名,再把签名串发回联网设备广播。

用第三方应用商店下载oe安全吗

不建议。第三方商店的oe安装包二次签名率高,部分会植入模拟点击模块。官网直链虽然多一步复制网址,但包体哈希可查,风险低得多。

设备指纹绑定

oe下载后首次登录会生成设备指纹,换设备需原设备确认。别人拿到你的账号密码,没你手机也登不进去。
oe下载安装包信息页

oe下载后的配套服务

授权管理面板

oe下载后在设置里能看所有已授权DApp和合约,一键撤销不用的授权。定期清理,减少被恶意合约掏空的风险。

地址白名单

常用提币地址加入白名单后,oe下载端发起转账只允许白名单内地址。新地址需24小时冷却才能生效,防临时起意转错。

oe下载的APP会不会偷偷上传我的通讯录

正版oe下载包不申请通讯录权限。如果安装时系统列出通讯录权限,说明包有问题。装完去系统设置里看oe的权限清单,只有存储和相机是正常的。
oe下载的安装包和官网版本号对不上怎么办

oe下载

立刻卸载。版本号不一致说明包被改过或来源不对。回官网重新下载,装完再对一次版本号和哈希值。别抱着“先用用看”的心态,改过的包可能带键盘记录。
oe下载 常见问题指南

1私钥本地隔离
oe下载后私钥只存本机安全区,不上传服务器。即使网络被监听,拿到你的账户密码也摸不到私钥。
2增量更新校验
oe每次更新只下载差异部分,但每个差异块单独校验哈希。更新包被截获替换,校验失败就回滚到旧版,不会装进坏文件。
3交易二次确认
每笔提币地址在oe内单独弹窗展示,需手动核对前六位和后四位。防的是剪贴板劫持,地址被换你一眼能看出来。
4oe下载后提示“证书无效”还能继续装吗
不能。证书无效意味着签名链断了,要么包被篡改,要么下载源伪造。关掉提示强行安装等于绕过唯一的安全检查机制,私钥和密码可能直接被截走。
5冷热钱包分离
oe下载后默认热钱包只放小额,大额资产引导转入冷钱包。冷钱包私钥不触网,热钱包被盗也伤不到根基。

别让假包替你保管私钥——现在从官网拉正版oe下载

假oe下载包专盯搜索关键词的人。花两分钟从官网重下一遍,对完哈希再充币,比事后追资产省心得多。